Todas las funcionalidades

Evaluar riesgo e impacto

Evaluación de impacto en protección de datos (DPIA) para sistemas de IA

Decidir, sistema a sistema, si un tratamiento con IA necesita DPIA y, cuando la necesita, documentarla con el dictamen del DPO.

Para qué sirve

Si un sistema de IA trata datos personales con probable alto riesgo para los derechos y libertades de las personas, el Art. 35 del RGPD pide una evaluación de impacto antes del tratamiento. No depende de que el Reglamento de IA clasifique el sistema como de alto riesgo: son dos umbrales distintos, y uno no determina el otro.

La sección HRA-2 del módulo M3 High-Risk Ready empieza por esa pregunta, con un cribado registrado para cada sistema que trata datos personales. Después, para los que la requieren, un asistente por bloques recoge el contenido mínimo que fija el Art. 35.7 del RGPD.

Evaluación con arreglo al Art. 35 del RGPD, con PDF. Instrumento independiente de la FRIA, nunca un sustituto.

Cómo funciona

Cribado del Art. 35, sistema a sistema

Para cada sistema con datos personales registras si requiere evaluación de impacto y por qué vía: un supuesto del Art. 35.3, la lista publicada por la autoridad de control o el juicio motivado del responsable. Cuando concluyes que no la requiere, o decides por juicio motivado, la motivación es obligatoria y queda registrada con su autor y su fecha. Pueden registrarlo el Owner, el AI Officer y el DPO.

Una vista que ordena tus sistemas

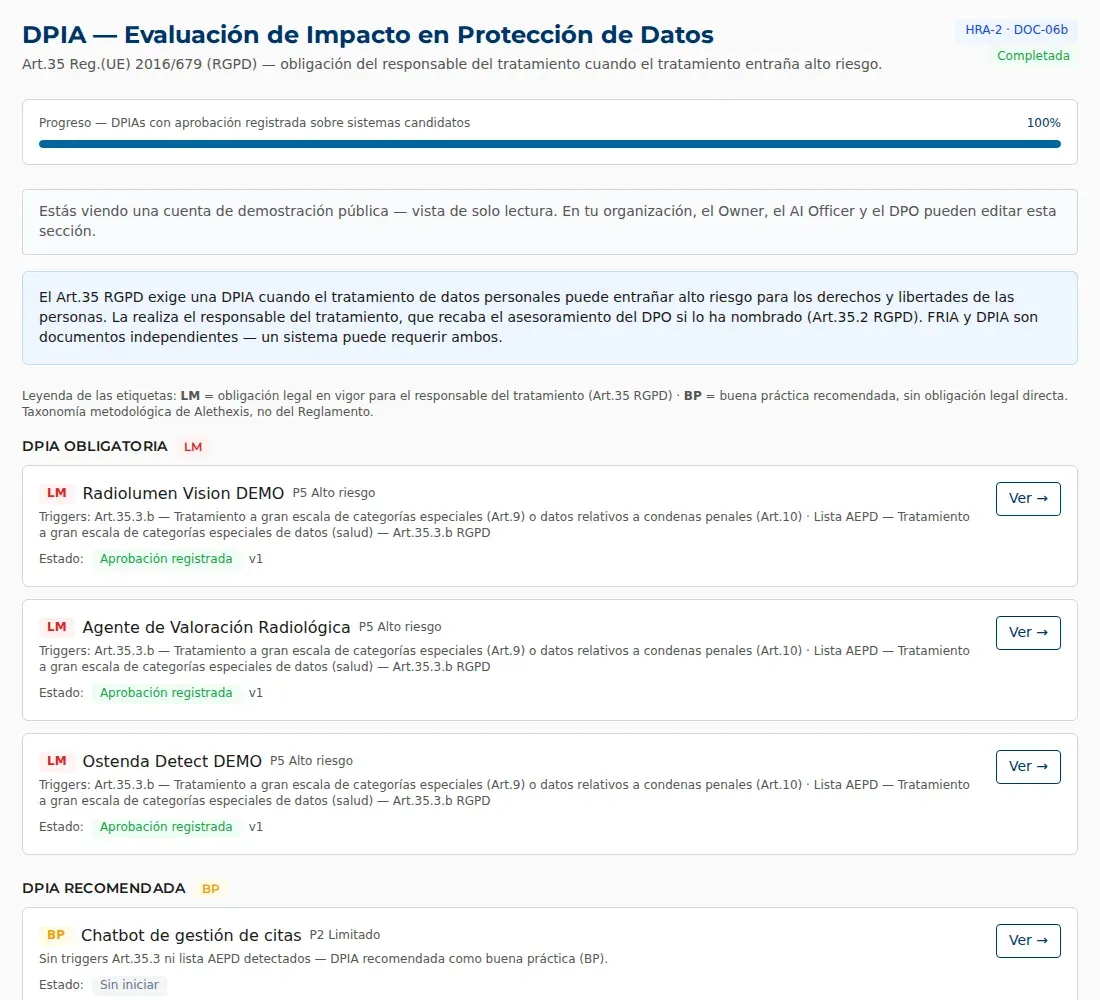
HRA-2 agrupa los sistemas en pendientes de evaluar, que requieren evaluación, que no la requieren, evaluaciones voluntarias y fuera de alcance, cuando no tratan datos personales. La sección se completa sola cuando no queda ningún sistema por evaluar y todos los que la requieren tienen su DPIA con aprobación registrada.

La DPIA por bloques

Evaluación preliminar, descripción del tratamiento, finalidad y base jurídica, necesidad y proporcionalidad, riesgos con su probabilidad e impacto, medidas para mitigarlos y un bloque para la información que el proveedor facilita con arreglo al Art. 13 del Reglamento de IA. En el bloque de riesgos ves los que el registro de riesgos ya tiene sobre ese sistema, y el asistente señala cuándo hay categorías especiales de datos.

Dictamen del DPO y aprobación registrada

El DPO emite su dictamen —favorable, condicionado o desfavorable—, con sus condiciones o motivos cuando no es favorable, y el Owner registra la aprobación. Si nadie tiene el rol de DPO, el Owner actúa en su lugar y la pantalla lo advierte. También queda constancia de si se ha iniciado o completado una consulta previa a la autoridad de control. Estados: borrador, dictamen, aprobación registrada y archivada.

La lista de la AEPD, como orientación

En España, la AEPD publica una lista orientativa y no exhaustiva de tratamientos que requieren evaluación de impacto: según esa lista, será necesaria en la mayoría de los casos en que el tratamiento reúna dos o más de sus criterios, salvo que esté en la lista de tratamientos que no la requieren (Art. 35.5 del RGPD). Es una orientación de la autoridad, una buena práctica: la obligación es la del Art. 35 del RGPD.

Pantalla de la DPIA (HRA-2) de la demo de una clínica dental, con los sistemas que la requieren y su estado, con datos ficticios
Cuenta de demostración · datos ficticios

Qué te llevas

  • PDF de la DPIA con huella

    Al registrar la aprobación se genera el PDF con el sistema y el tratamiento evaluados, la versión y la fecha, el contenido de cada bloque, el dictamen del DPO y las aprobaciones registradas. La plataforma registra la huella de integridad SHA-256 del fichero y la muestra junto al botón de descarga. Cualquier cambio posterior exige una versión nueva. El PDF se genera en español.

  • Evidencia e histórico

    El PDF queda archivado como evidencia del sistema y, si el sistema es de alto riesgo, entra en su expediente. Las versiones anteriores se conservan como histórico.

Fundamento

Los controles del catálogo de Alethexis que esta funcionalidad ayuda a documentar, con su base legal cuando la tienen y su naturaleza.

  • LMObligación legal con mandato explícito
  • LCObligación legal con fecha futura confirmada
LMObligación legal con mandato explícitoM3-HRA-021

Determinación de necesidad de DPIA (Art.35 RGPD)

Para cada tratamiento de datos personales asociado a un sistema de IA, evaluar si es probable que entrañe un alto riesgo para los derechos y libertades de las personas físicas (Art.35.1 RGPD). El Art.35.3 enumera, en particular, tres supuestos en que la evaluación se requiere (evaluación sistemática y exhaustiva de aspectos personales basada en un tratamiento automatizado, sobre la que se tomen decisiones que produzcan efectos jurídicos o afecten significativamente de modo similar; tratamiento a gran escala de categorías especiales de datos o de datos relativos a condenas e infracciones penales; observación sistemática a gran escala de una zona de acceso público), y la AEPD publica la lista del Art.35.4. La decisión positiva o negativa se documenta.

Base legal

Reglamento (UE) 2016/679 (RGPD), artículo 35, apartado 1:

Cuando sea probable que un tipo de tratamiento, en particular si utiliza nuevas tecnologías, por su naturaleza, alcance, contexto o fines, entrañe un alto riesgo para los derechos y libertades de las personas físicas, el responsable del tratamiento realizará, antes del tratamiento, una evaluación del impacto de las operaciones de tratamiento en la protección de datos personales.
LMObligación legal con mandato explícitoM3-HRA-024

Evaluación de necesidad y proporcionalidad (Art.35.7.b RGPD)

Justificar la necesidad del tratamiento respecto a sus fines y la proporcionalidad entre datos tratados y finalidad. Documentar por qué no son viables alternativas menos intrusivas. La proporcionalidad es lo que distingue diligencia real de papeleo formal.

LCObligación legal con fecha futura confirmadaM3-HRA-028

Integración de información Art.13 EU AI Act en el DPIA

Cuando el sistema sea P5, el responsable del despliegue nutre la DPIA con la información recibida del proveedor bajo el Art.13 (instrucciones de uso, capacidades, limitaciones, finalidad prevista). El Art.26.9 prevé que, cuando proceda, el responsable del despliegue use esa información para cumplir su obligación de evaluación de impacto relativa a la protección de datos. El artículo 26 aplica desde el 2 de diciembre de 2027 para los sistemas de alto riesgo del anexo III y desde el 2 de agosto de 2028 para los del anexo I; a los productos del anexo I, sección B, no le alcanza (artículo 113, párrafo tercero, letra c), y artículo 2, apartado 2, en la redacción del Reglamento (UE) 2026/1744).

Datos del catálogo de controles. Las etiquetas indican la naturaleza normativa de cada control; no son una declaración de cumplimiento.

Disponible en

  • M3High-Risk Ready

Los módulos se acumulan: M2 incluye todo lo de M1, y M3 incluye M1 y M2.

Preguntas frecuentes

¿Necesito DPIA si mi sistema de IA no es de alto riesgo?
Puede que sí. El alto riesgo del Reglamento de IA y el alto riesgo del Art. 35 del RGPD son umbrales distintos: un sistema clasificado de riesgo mínimo puede tratar datos de forma que requiera evaluación de impacto. Por eso el cribado se hace sobre todos los sistemas con datos personales, no solo sobre los de alto riesgo.
¿La DPIA forma parte de la FRIA?
No. Son instrumentos independientes, cada uno con su base legal, su registro y su PDF. Si un sistema necesita las dos, la FRIA puede remitir a las secciones pertinentes de la DPIA o incorporarlas, pero ninguna sustituye a la otra.
¿Y si nuestra organización no tiene DPO?
Si tu organización declara que no tiene DPO, la persona que asume esa función en Alethexis aparece como «responsable de privacidad», no como DPO. Si nadie tiene ese rol, el Owner actúa en su lugar y la pantalla lo advierte, con la recomendación de asignarlo. Que tu organización deba tener DPO depende del RGPD y de su actividad.
¿Alethexis presenta la DPIA a la AEPD?
No. Alethexis estructura y custodia tu DPIA, y te deja registrar si has iniciado o completado una consulta previa a la autoridad de control. La consulta la haces tú ante la autoridad, y la valoración del riesgo corresponde a tu organización, como responsable del tratamiento, con el asesoramiento del DPO.

Pruébalo con tus propios sistemas