High-Risk Ready
Prepara tus sistemas de mayor exposición con documentación trazable y auditable.
8 usuarios incluidos
Incluye todo lo de M1 y M2
Qué resuelve
Si un sistema de IA trata datos personales con probable alto riesgo para las personas, la evaluación de impacto en protección de datos (DPIA) del Art. 35 del RGPD ya es obligatoria hoy, y la lista de la AEPD del Art. 35.4 ayuda a ver cuándo, también en sistemas que el Reglamento de IA no clasifica de alto riesgo. M3 empieza por ahí. Añade la FRIA del Art. 27 como diligencia anticipada —exigible desde el 2 de diciembre de 2027 cuando concurre un supuesto del Art. 27.1; hasta entonces, y para el resto de empresas privadas, buena práctica— y un expediente de alto riesgo por sistema, listo para una revisión externa.
Qué incluye
FRIA · Evaluación de impacto sobre derechos fundamentales
Evaluación estructurada según el Art. 27, con PDF y huella de integridad SHA-256. Instrumento independiente de la DPIA. Cada derecho afectado puede valorarse en una matriz, con riesgo inherente y residual: es una metodología de Alethexis (control interno metodológico). El Art. 27 pide describir los riesgos de perjuicio específicos; no pide cuantificarlos.
Ver la funcionalidadDPIA · Evaluación de impacto de protección de datos
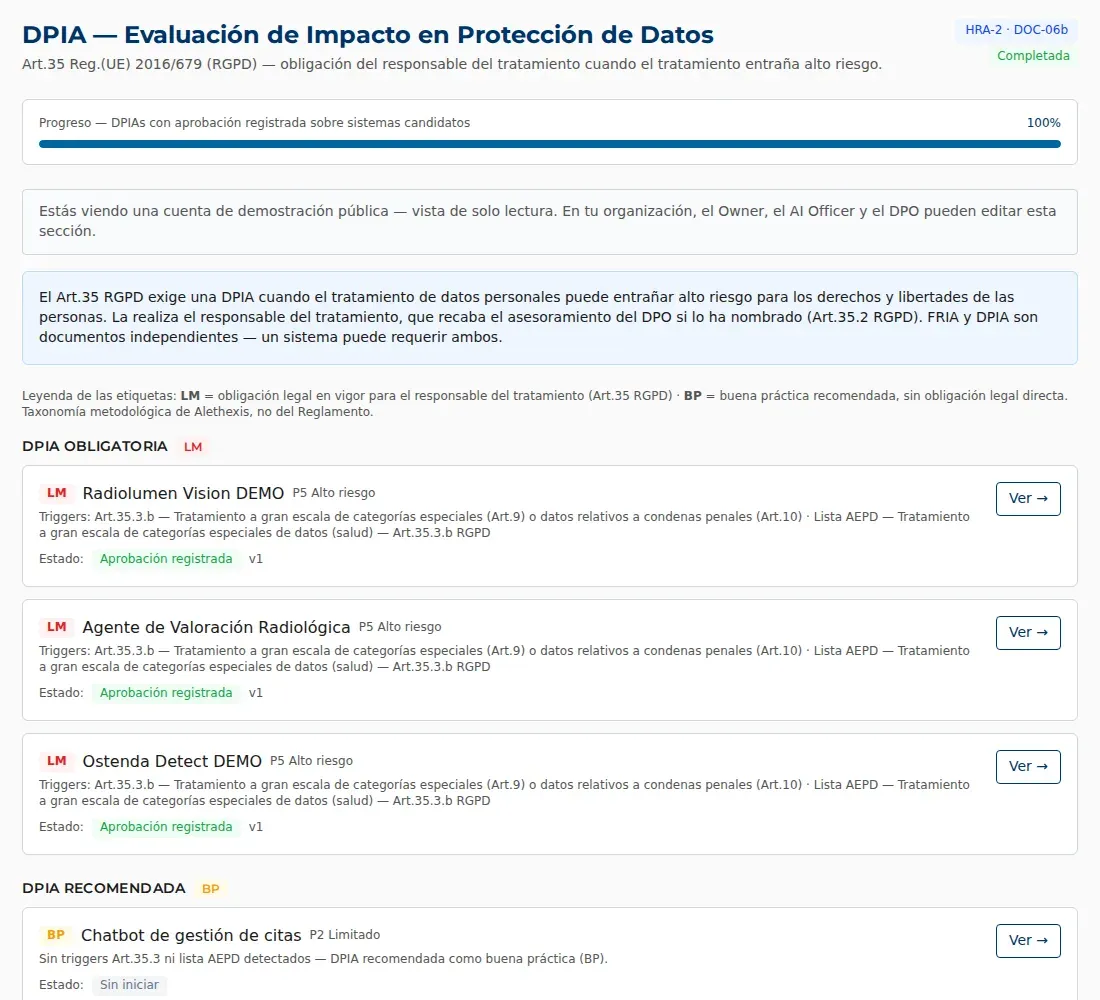
Evaluación con arreglo al Art. 35 del RGPD, con PDF. Instrumento independiente de la FRIA, nunca un sustituto.
Ver la funcionalidadEvidencias Auditables
Expediente de evidencias con integridad verificable (hash), estructurado para auditoría y revisión externa.
Ver la funcionalidadReferencia Legal asistida
Las referencias normativas relevantes, a mano y conectadas con tu documentación. Incluye el control «Información a las personas afectadas por el sistema» (Art. 26.11): si un sistema del anexo III toma o ayuda a tomar decisiones sobre personas físicas, quien lo despliega les informa de que están expuestas a él, sin perjuicio del Art. 50.
Ver la funcionalidadProducto propio de alto riesgo
Para el proveedor de un sistema de alto riesgo del anexo III: documentación de alto riesgo, conformidad y poscomercialización, por versión. Alethexis guarda lo que registras y genera documentos y borradores; no los revisa ni firma o presenta nada en nombre del proveedor.
Ver la funcionalidadQué pide el Art. 26 a quien despliega un sistema de alto riesgo, apartado por apartado →
¿Tu empresa es proveedora de un sistema de alto riesgo? Lo que documenta M3 para el proveedor →
Evidencias desde el primer día
En M3, cada sistema de alto riesgo tiene su expediente: la FRIA y la DPIA con aprobación registrada, sus evidencias —registros de funcionamiento, documentación del proveedor, comunicaciones con autoridades—, sus controles con su estado y las aprobaciones registradas, exportable a PDF con huella SHA-256.
Lo que tu comité quiere saber, sin prepararlo.
Un informe con el estado registrado de tu gobernanza de IA, como mapa de obligaciones: las que aplican según la clasificación de tus sistemas, cada una con su fecha de aplicación; el detalle de cada sistema —vía de alto riesgo, rol, cribado y evaluación de impacto—, y lo que queda pendiente de registrar o revisar, cada línea enlazada a la pantalla donde se resuelve. Incluye las medidas de alfabetización en IA registradas y, desde el segundo PDF, la evolución frente al anterior. Se genera en el momento y se descarga en PDF con huella de integridad.
- Sin porcentajes ni notas globales: refleja el estado registrado, no una calificación.
- Periodo de 30, 90 o 365 días para las decisiones y las evidencias.
- Sin nombres de personas: puede circular por correo.
Todo queda registrado. Y se puede comprobar.
Cada acción en Alethexis —quién creó un sistema, quién lo clasificó, quién cerró una sección, quién descargó un documento— queda en un registro de auditoría con autor, fecha y huella de integridad. Las huellas se encadenan y se verifican cada día: está diseñado para que, si alguien altera o borra un registro, se detecte. El Owner, el AI Officer, el DPO y el Auditor lo consultan con filtros y lo exportan en CSV o PDF con huella, sin pedírselo a nadie.
- Autor, rol, fecha y huella en cada acción.
- Verificación de integridad diaria, visible en pantalla.
- Export para tu auditor externo, con la verificación incluida.
Tu auditor revisa por su cuenta.
Das a un auditor externo un acceso temporal —7, 30 o 90 días— con un enlace y un código que recibe en su correo. No hace falta crearle cuenta ni añadirlo a tu equipo. Ve el inventario, las clasificaciones, el estado de las secciones, el historial de aprobaciones, el índice de evidencias y el registro de auditoría, en una vista minimizada, sin identificadores directos de usuarios. Cada acceso y cada descarga quedan registrados, puedes desactivar las descargas y lo revocas cuando quieras.
- Solo lectura, con caducidad obligatoria.
- Acceso y descargas registrados en tu historial.
- Revocación inmediata.
Las decisiones, con nombre y fecha.
La FRIA y la DPIA siguen siendo instrumentos independientes —Art. 27 del AI Act y Art. 35 del RGPD— y cada una tiene su propio circuito: envío, dictamen del DPO y aprobación registrada por el Owner, con huella y fecha de servidor. El historial de aprobaciones acompaña al PDF de cada evaluación. Cada decisión conserva una copia exacta de lo que se aprobó, con su huella de integridad: si la sección se reabre, la aprobación anterior sigue intacta y la nueva queda aparte.
Antes de usar una IA nueva, se pide.
Cualquier persona de tu organización puede pedir el uso de una herramienta de IA: los miembros, desde la plataforma; el resto de la plantilla, desde un enlace con verificación de correo corporativo, sin necesidad de cuenta. Quien pide por el enlace no se añade a tu equipo. La solicitud recoge qué herramienta es, para qué, quién la usará y si trata datos personales. La revisa el AI Officer —y el DPO si hay datos personales—, y el Owner o el AI Officer registran la decisión. Si se aprueba, la herramienta entra en el inventario por sí sola y sigue el circuito normal de clasificación. Nadie tiene que perseguir a nadie: cada persona recibe como mucho un correo al día con lo pendiente, y cada elemento se recuerda una vez por semana mientras siga pendiente.
Alethexis habla con tus sistemas.
Una API de lectura para consultar tu inventario, la clasificación, el estado de los controles, las evidencias y el registro de auditoría desde tus propias herramientas o las de tu asesoría. Webhooks para recibir un aviso cuando se cierra una sección, se registra una aprobación o aparece un riesgo alto. E inicio de sesión único con Microsoft Entra ID o Google Workspace. Todo incluido desde M2; documentación pública en /docs/api.
- API de solo lectura con claves por organización y cuota.
- Webhooks con reintentos y registro de entregas.
- SSO por organización, forzable por el Owner.
Una mirada a la pantalla
Cuenta de demostración · datos ficticios
Qué te llevas
- FRIA en PDF
- DPIA en PDF
- Expediente de evidencias auditables
Usuarios y soporte
8 usuarios incluidos · usuarios adicionales: 16 €/usuario/mes.
Soporte prioritario: primera respuesta en menos de 24h laborables.
Las solicitudes se gestionan mediante el sistema de tickets integrado en la plataforma, con seguimiento y trazabilidad de cada una.
¿Listo para empezar con M3?
Prueba 14 días gratis, sin tarjeta. Configurado para tu sector.
Ver todos los módulos