Evaluar riesgo e impacto
Registro de riesgos de IA
Qué puede salir mal con cada sistema de IA, con qué probabilidad e impacto, cómo se mitiga y quién responde, en un mismo registro.
Para qué sirve
Cuando los riesgos de la IA viven en correos y hojas sueltas, nadie sabe cuáles se están vigilando ni quién responde de ellos. El registro de riesgos de Alethexis, la sección GOB-3 del módulo M2 Gobernanza, reúne cada riesgo con su evaluación, su plan de mitigación, su responsable y su próxima revisión.
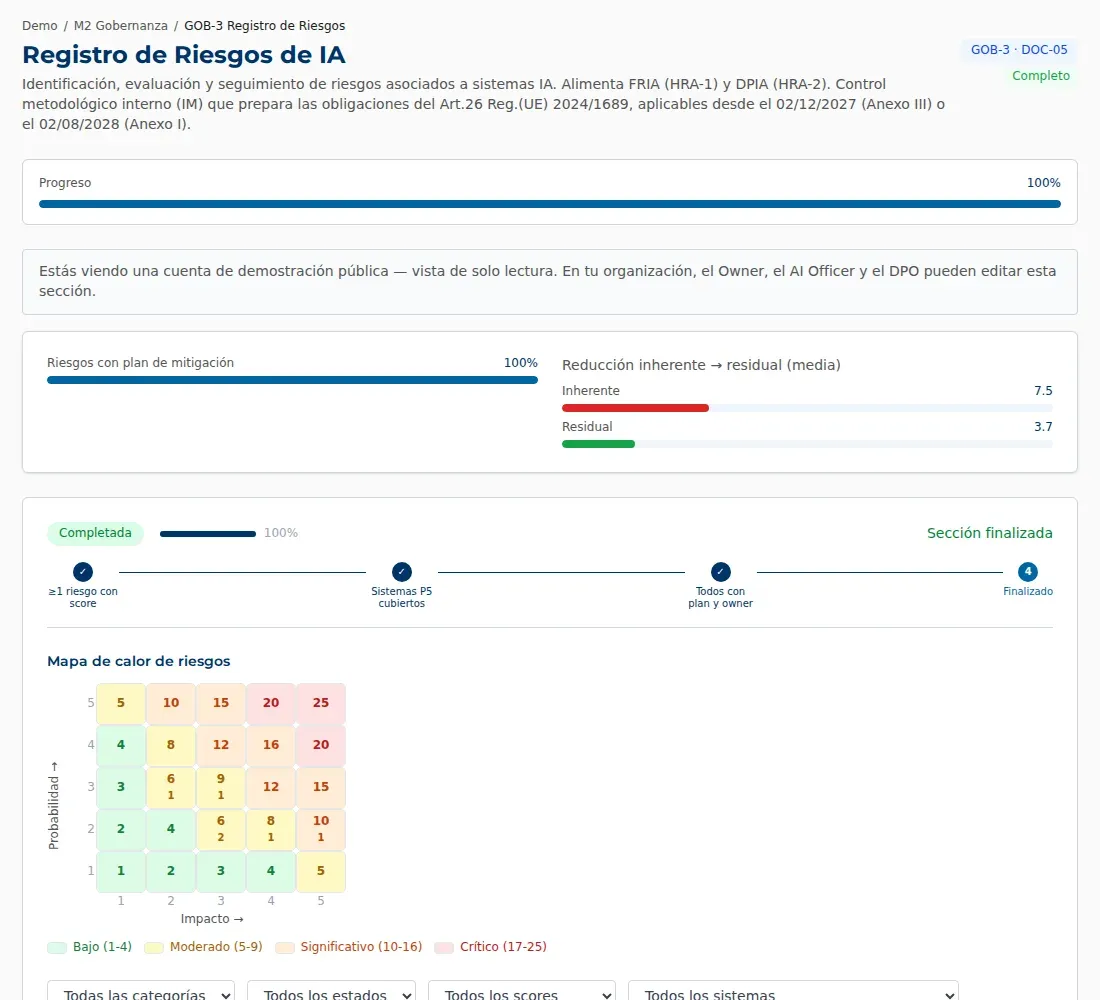
Riesgos identificados sobre un heatmap 5×5, con su plan de mitigación y seguimiento. Cada riesgo puede vincularse a un sistema del inventario o registrarse como riesgo transversal de la organización.
Es un control interno metodológico de Alethexis: gestionar el riesgo de forma documentada es una práctica de gobierno, no un formulario que pida una norma concreta. Lo que registras aquí aparece después, sistema a sistema, en las evaluaciones de impacto FRIA y DPIA del módulo M3.
Cómo funciona
Identifica el riesgo
Nombre, categoría (operacional, legal, ético, seguridad o datos), descripción y, si aplica, el sistema de IA al que afecta. Para los sistemas clasificados P5 (taxonomía interna de Alethexis, no la nomenclatura del AI Act), la plataforma propone riesgos típicos como punto de partida: sesgo en decisiones automatizadas, explicabilidad insuficiente, fuga de datos personales, drift del modelo, dependencia del proveedor o supervisión humana insuficiente.
Puntúa el riesgo inherente
Probabilidad e impacto en una escala de 1 a 5. El score inherente es su producto, de 1 a 25, y cae en uno de cuatro tramos: bajo, moderado, significativo o crítico. El mapa de calor 5×5 sitúa cada riesgo para ver de un vistazo cuáles atender primero.
Asigna mitigación y responsable
Plan de mitigación, responsable y la probabilidad e impacto residuales que esperas tras aplicarlo. Si el residual queda por encima del inherente, el registro lo señala como incoherencia: una mitigación reduce el riesgo, no lo aumenta.
Programa la revisión
Cada riesgo lleva un estado —abierto, mitigando, aceptado o cerrado— y la fecha de su próxima revisión, como máximo a doce meses. Aceptar un riesgo es una decisión legítima; conviene dejar escrito el motivo y, si es relevante, llevarlo al registro de decisiones.
Conectado con la FRIA y con el cierre
Si un riesgo con score inherente de 15 o más afecta a un sistema que ya tiene una FRIA con aprobación registrada, la sección de la FRIA pasa a revisión. Para cerrar el registro, el Owner o el AI Officer marcan una declaración que queda registrada con su nombre, su rol, la fecha y la huella del contenido.
Preguntas frecuentes
- ¿Quién puede registrar y editar riesgos?
- El Owner, el AI Officer y el DPO pueden registrar y editar riesgos. Cerrar la sección corresponde al Owner o al AI Officer, y borrar un riesgo, solo al Owner.
- ¿Qué riesgos debo registrar como mínimo?
- El progreso de la sección pide al menos un riesgo documentado por cada sistema clasificado P5 (taxonomía interna de Alethexis, no la nomenclatura del AI Act), con plan de mitigación y responsable. Puedes añadir tantos riesgos transversales como necesites.
- ¿Un score alto significa que hago algo mal?
- No. Significa que ese riesgo es prioritario. El score es una herramienta de gestión para ordenar el trabajo, no un juicio legal sobre tu organización.
- ¿Qué pasa si no reviso un riesgo a tiempo?
- La tabla resalta la fecha de revisión cuando faltan menos de 30 días o ya ha pasado, de modo que el registro deja ver qué riesgos toca mirar.