Paso 0
Quién se responsabiliza de la IA en tu empresa
Al acabar este paso tendrás una designación escrita y fechada: quién coordina la IA, con qué alcance, quién le sustituye y a quién informa.
Qué es este paso
Antes de inventariar nada hace falta saber quién va a hacerlo y quién va a responder de que la lista siga viva dentro de seis meses. En una pyme ese encargo suele caer en alguien sin que nadie lo decida: la persona de sistemas, la de calidad, la de recursos humanos. El paso 0 convierte esa situación de hecho en una decisión de la dirección, escrita y con fecha.
La figura recibe muchos nombres —responsable de IA, coordinador de IA, AI Officer— y el nombre importa poco. Importa que haya una persona concreta con un encargo concreto: mantener el inventario, coordinar la clasificación, custodiar la política de uso, organizar las medidas de alfabetización y guardar la evidencia de todo ello. No es un puesto a tiempo completo: en la mayoría de pymes es una parte del trabajo de alguien que conserva su puesto principal.
Este paso no crea un departamento ni un comité. Crea un punto único de coordinación, con nombre y apellidos, al que cualquier equipo sabe que tiene que avisar antes de activar una herramienta nueva con IA.
Por qué
El Reglamento (UE) 2024/1689 no exige designar un responsable de IA. Es un control interno metodológico, no una obligación legal: una decisión de organización que tu empresa adopta porque sin ella el resto de la Ruta no tiene dueño. Si alguien te presenta esa figura como un cargo obligatorio, te está describiendo una obligación que no existe.
Lo que el Reglamento sí pide son medidas, y alguien tiene que coordinarlas. El artículo 4 obliga a proveedores y responsables del despliegue a adoptar medidas para apoyar la alfabetización en IA de su personal y de las demás personas que se encargan en su nombre de los sistemas de IA, y se aplica desde el 2 de febrero de 2025. Y quien despliega un sistema de alto riesgo tendrá que encomendar su supervisión humana a personas físicas con la competencia, la formación y la autoridad necesarias: el artículo 26 aplica desde el 2 de diciembre de 2027 para los sistemas de alto riesgo del anexo III y desde el 2 de agosto de 2028 para los del anexo I; a los productos del anexo I, sección B, no les alcanza. Ninguno de los dos crea un cargo; los dos se sostienen mejor si hay alguien que los coordina.
El DPO es otra cosa, y no conviene mezclarlos. El RGPD obliga a designarlo en tres supuestos de su artículo 37, apartado 1: cuando el tratamiento lo lleva a cabo una autoridad u organismo público, salvo los tribunales en ejercicio de su función judicial; cuando las actividades principales consisten en operaciones que requieren una observación habitual y sistemática de interesados a gran escala, y cuando consisten en el tratamiento a gran escala de categorías especiales de datos o de datos relativos a condenas e infracciones penales. En España, el artículo 34, apartado 1, de la LOPDGDD añade entidades que deben designarlo en todo caso, como los colegios profesionales, los centros docentes, las entidades aseguradoras o los centros sanitarios obligados a mantener historias clínicas, salvo los profesionales de la salud que ejercen a título individual. El DPO es una figura legal en esos supuestos; el responsable de IA es una figura metodológica. Pueden recaer en la misma persona, pero son dos encargos distintos y se designan por separado.
Cómo, en tres acciones
Elige a la persona y escribe su alcance
Escoge a quien conozca las herramientas y tenga trato con todos los departamentos; no hace falta un perfil jurídico. Escribe en media página qué le encargas —inventario, clasificación, política, alfabetización y evidencias—, cuántas horas al mes le reconoces y qué puede hacer: pedir información a cualquier equipo y parar el uso de una herramienta mientras se revisa. Sin esa autoridad, el encargo se queda en decorado.
Nombra un suplente y a quién informa
Decide quién le sustituye en vacaciones o si deja la empresa, y a quién rinde cuentas: normalmente a la dirección, con una cadencia fija, por ejemplo trimestral. Si tienes DPO, deja escrito cómo se coordinan cuando un sistema trate datos personales. Si la misma persona va a ser DPO y responsable de IA, comprueba que la carga es realista y deja los dos encargos en documentos separados.
Fecha la decisión y comunícala
La dirección deja constancia de la designación con fecha, en un acta o en un correo a la persona designada, y la comunica a los responsables de cada área con una instrucción sencilla: antes de contratar o activar una herramienta con IA, se avisa a esta persona. Guarda el documento con el resto de la evidencia de gobernanza: es lo primero que alguien pedirá cuando pregunte quién decide sobre la IA en tu empresa.
El error típico
Designar a alguien de palabra, sin alcance ni autoridad.
Un encargo verbal se diluye con la primera urgencia del negocio, y después nadie puede comprobar qué se pidió ni desde cuándo. El síntoma es conocido: el inventario lo mantiene quien puede, la política la escribió alguien que se fue y nadie sabe quién revisa las clasificaciones. Se evita con media página fechada que diga qué se encarga, a quién, con qué tiempo y con qué capacidad para pedir información o frenar un uso.
Tiempo estimado
Una o dos horas de trabajo, en los días 1 y 2 de la Ruta. Es el paso más corto, y del que depende que los siete siguientes tengan quien los empuje.
Qué te llevas
La designación escrita del responsable de IA, con fecha: alcance del encargo, tiempo reconocido, suplente, a quién informa y cómo se coordina con el DPO si lo hay.
Así se hace en Alethexis
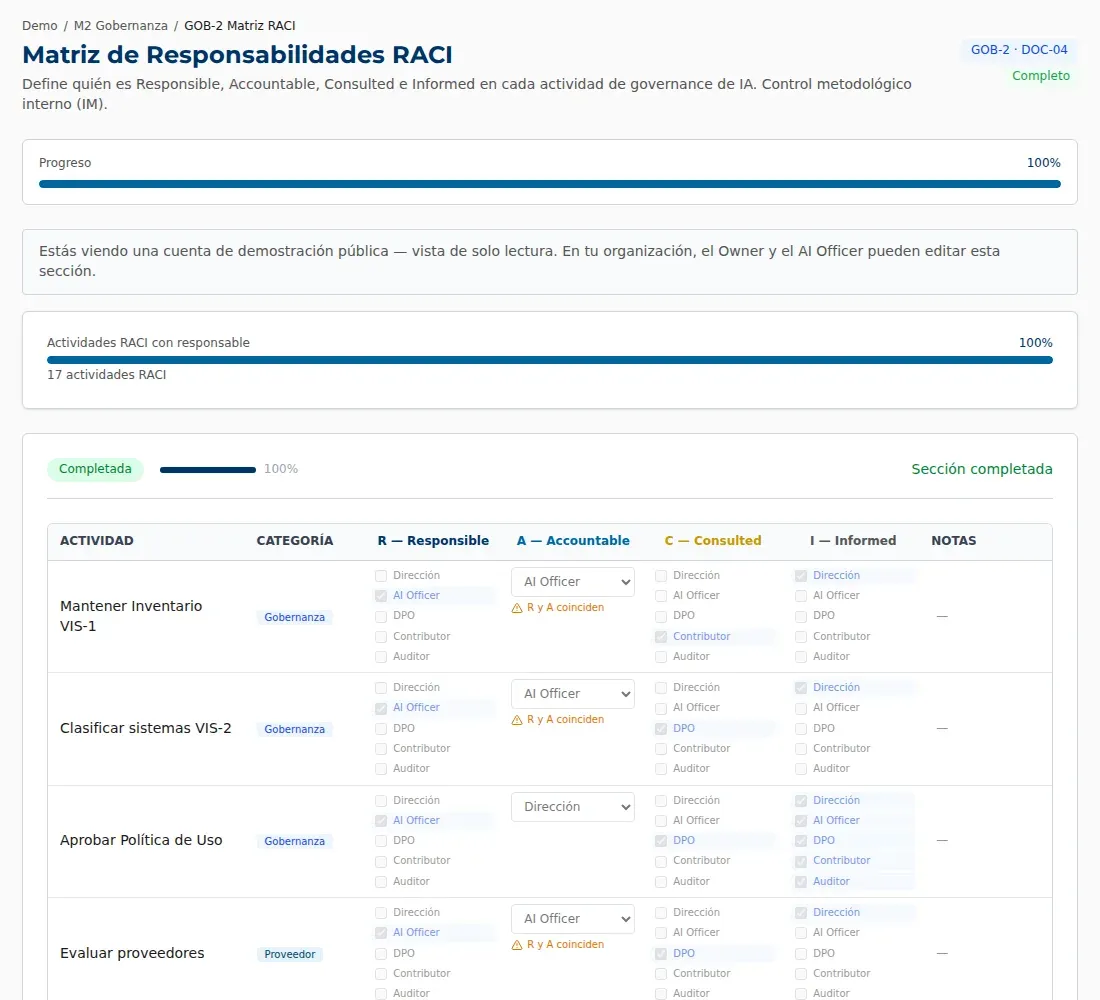
Cuando la estructura crezca, Alethexis la recoge en dos pantallas: la Estructura de gobernanza asigna, entre los miembros de tu organización, el AI Officer y el representante de la dirección y, si procede, el DPO; la matriz RACI reparte cada actividad de gobernanza entre Responsible, Accountable, Consulted e Informed.
Cada actividad lleva al menos un Responsible y exactamente un Accountable, y la matriz no se genera hasta que todas lo cumplen; cada generación es una versión nueva en PDF, con su huella de integridad SHA-256 registrada e incorporada a las evidencias de la organización.